Domain sanitär-heizung-lüftung.de kaufen?
Wir ziehen mit dem Projekt
sanitär-heizung-lüftung.de um.
Sind Sie am Kauf der Domain
sanitär-heizung-lüftung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sanitär-heizung-lüftung.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Montagezeiten Heizung, Fachbücher von Innung Spengler Sanitär- und Heizungstechnik MünchenMontagezeiten für Sanitär- und Heizungsinstallation Die grosse Bedeutung einer gründlichen Kalkulation zeigt sich in konjunkturell schwierigen Zeiten. Der wachsende Wettbewerbsdruck und die daraus resultierenden Angebotspreise machen Detailwissen gerade in diesem Bereich unentbehrlich. Für jeden Fachmann, der mit Kalkulation und Arbeitszeitplanung zu tun hat, sind die beiden Kataloge ein entscheidender Wettbewerbsvorteil. Untergliedert in die beiden Gewerke Sanitär und Heizung geben die Richtlinien praxiserprobte Zeiten auf Basis von Einzelminuten wider. Die angegebenen Arbeitszeiten (Einzelminuten) sind jeweils für eine nach dem Berufsbild qualifizierte Person gerechnet. Im Bereich sanitäre Installation geben die Herausgeber kalkulierte Minutenzeiten für zwölf zentrale Montagebereiche vor. Zu diesen zählen unter anderem der Innenkanal, die Be- und Entwässerung, Brech-, Stemm- und Fräsarbeiten.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bildwörterbuch Sanitär, Heizung, KlimaBildwörterbuch Sanitär, Heizung, Klima , Das Bildwörterbuch richtet sich an Lernende in der Berufsvorbereitung, Berufsgrundbildung, Berufsausbildung sowie an Teilnehmende in Meister- und Technikerschulen und an Fachkräfte in der Berufspraxis der Sanitär-, Heizungs- und Klimatechnik. Es unterstützt den Aufbau eines umfassenden beruflichen Fachwortschatzes und erleichtert die fachliche Kommunikation im Arbeitsalltag. Über 1800 Fachbegriffe werden anhand von Abbildungen anschaulich dargestellt und in Deutsch, Englisch, Arabisch sowie Persisch in den Varianten Dari und Farsi vermittelt. Wo in einer Fremdsprache kein direktes Äquivalent existiert, wird der Begriff erklärend beschrieben. Teilweise werden zusätzlich umgangssprachliche Bezeichnungen aufgeführt, um die Verständigung mit Kundinnen und Kunden zu erleichtern. Die Inhalte sind fachsystematisch in mehrere Kapitel gegliedert und orientieren sich an der Struktur des Berufsfeldes. Detailreiche Fotos und Grafiken unterstützen das Verständnis von Funktionsweisen und Einsatzbereichen von Werkzeugen, Materialien und Anlagen. Ein mehrsprachiges Stichwortverzeichnis ermöglicht das schnelle Nachschlagen und macht das Werk zu einem praxisnahen Lern- und Nachschlagewerk. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Erscheinungsjahr: 20180119, Produktform: Kartoniert, Seitenzahl/Blattzahl: 400, Abbildungen: Abbildungen, Keyword: Berufsschule; Lehrbuch; Metalltechnik, Fachschema: Berufsausbildung~Duales System (Ausbildung)~Lehre (Berufsausbildung)~Bildwörterbuch~Wörterbuch / Bildwörterbuch~Deutschland~Heizungstechnik / Berufsbezogenes Schulbuch~Sanitärtechnik / Berufsbezogenes Schulbuch, Fachkategorie: Bauhandwerk~Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Region: Österreich~Deutschland~Schweiz, Bildungszweck: für die Berufsbildung~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Klimatechnik, Lichttechnik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Handwerk + Technik GmbH, Verlag: Handwerk + Technik GmbH, Verlag: Verlag Handwerk und Technik, Länge: 167, Breite: 139, Höhe: 27, Gewicht: 527, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 227851128,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die verschiedenen Methoden, um in verschiedenen Bereichen wie Heizung, Lüftung, Klimaanlage und Sanitärtechnik effektiv zu entlüften?
In der Heizungstechnik kann die Entlüftung durch das Öffnen der Entlüftungsventile an den Heizkörpern erfolgen, um Luft aus dem System zu entfernen. In der Lüftungstechnik kann die Entlüftung durch regelmäßige Reinigung und Wartung der Lüftungsanlagen erfolgen, um Ablagerungen und Verunreinigungen zu entfernen. In der Klimaanlagentechnik kann die Entlüftung durch den Einsatz von Filtern erfolgen, um Schmutz und Staub aus der Luft zu entfernen und die Effizienz der Anlage zu verbessern. In der Sanitärtechnik kann die Entlüftung durch den Einbau von Belüftungsventilen in Abwassersystemen erfolgen, um Gerüche und Gase auszuleiten und die Hy **
-
Welche Heizung bei Heizkörper?
Welche Heizung bei Heizkörper? Möchten Sie wissen, welche Art von Heizung am besten für den Betrieb von Heizkörpern geeignet ist? In der Regel werden Heizkörper mit einer Zentralheizung betrieben, die entweder mit Gas, Öl oder Strom betrieben wird. Es gibt auch alternative Heizungssysteme wie Wärmepumpen oder Infrarotheizungen, die ebenfalls mit Heizkörpern kombiniert werden können. Letztendlich hängt die Wahl der Heizung von verschiedenen Faktoren wie Kosten, Effizienz und persönlichen Vorlieben ab. Möchten Sie weitere Informationen zu spezifischen Heizungsoptionen für Heizkörper erhalten? **
-
Welche Heizung für Heizkörper?
Welche Heizung für Heizkörper? Möchtest du wissen, welche Art von Heizung am besten für Heizkörper geeignet ist? Es gibt verschiedene Optionen wie Gasheizungen, Ölheizungen, elektrische Heizungen oder auch Wärmepumpen. Die Wahl hängt von verschiedenen Faktoren ab, wie zum Beispiel der Größe des Raums, den individuellen Vorlieben und dem Budget. Hast du bereits eine bestimmte Heizungsart im Sinn oder benötigst du noch weitere Informationen, um eine Entscheidung zu treffen? **
-
Sind Heizungsrohre und Heizkörper schlechte oder gute Wärmeleiter?
Heizungsrohre und Heizkörper sind gute Wärmeleiter. Sie bestehen oft aus Metall, das eine hohe Wärmeleitfähigkeit aufweist. Dadurch können sie die Wärme effizient von der Heizquelle aufnehmen und im Raum verteilen. **


Was sind die gängigen Materialien und Methoden für die Rohrinstallation in den Bereichen Sanitär, Heizung, Lüftung und Industrie?
Die gängigen Materialien für die Rohrinstallation in den Bereichen Sanitär, Heizung, Lüftung und Industrie sind Kunststoff, Kupfer, Edelstahl und verzinkter Stahl. Diese Materialien werden je nach Anforderungen an die Installation und den örtlichen Gegebenheiten ausgewählt. Die gängigen Methoden für die Rohrinstallation umfassen das Löten, Schweißen, Pressen und Verbinden mit Fittings. Diese Methoden werden entsprechend der Materialien und der Anforderungen an die Installation angewendet. Im Sanitärbereich werden häufig Kunststoffrohre wie PVC, PP oder PE verwendet, während im Heizungsbereich Kupfer- oder Edelstahlrohre üblich sind. In der Industrie kommen oft verzinkte Stahlrohre zum Einsatz, die durch Schweißen oder Pressen **
Wie werden Kupferrohre in der Sanitär- und Heizungstechnik verwendet?
Kupferrohre werden in der Sanitär- und Heizungstechnik für die Trinkwasser- und Heizungsinstallation eingesetzt. Sie sind aufgrund ihrer Korrosionsbeständigkeit, Langlebigkeit und Flexibilität beliebt. Die Rohre werden für die Verbindung von Armaturen, Heizkörpern, Boiler und anderen Komponenten verwendet. **
Top-Angebote
Produkte zum Begriff Malicious:
-
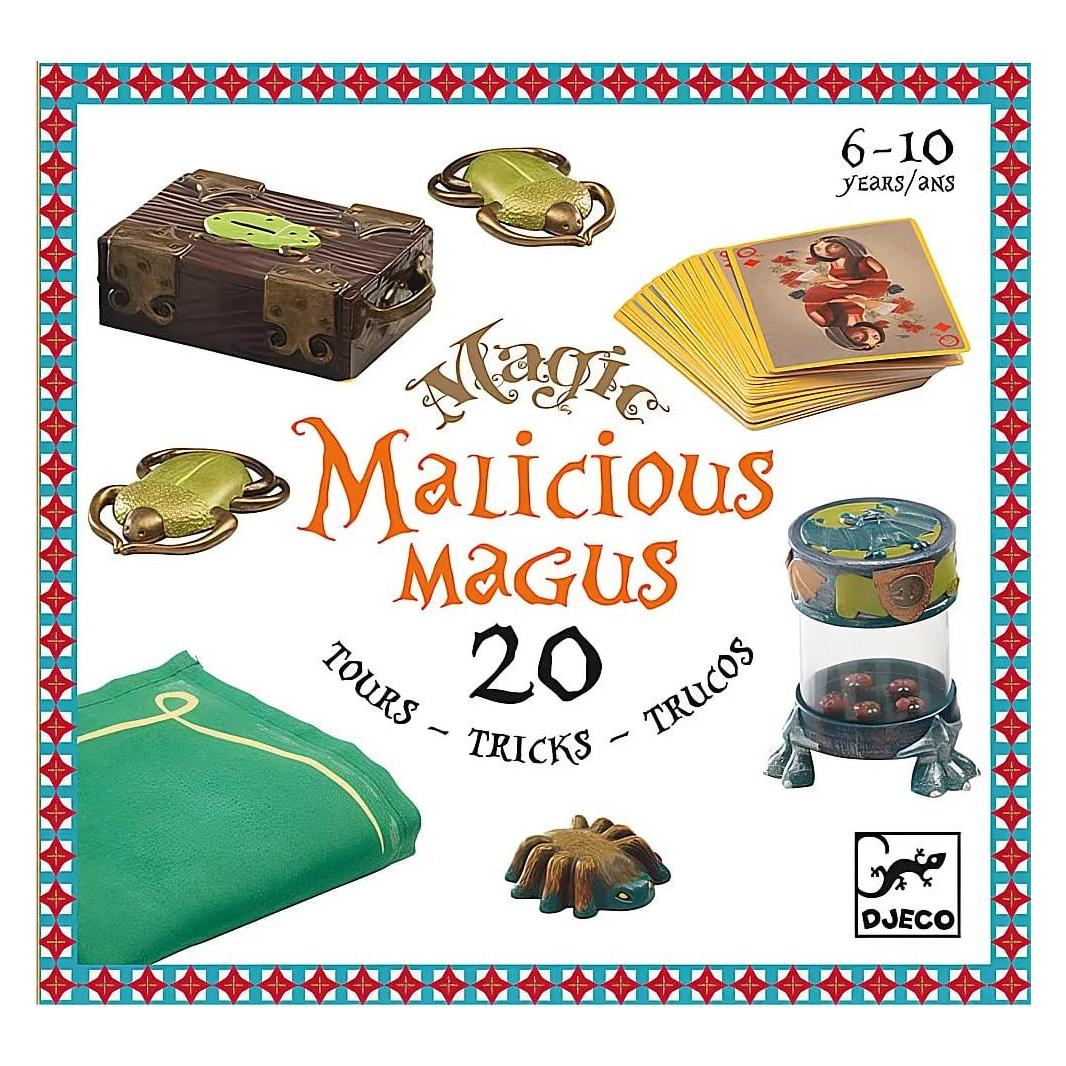
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Montagezeiten Heizung, Fachbücher von Innung Spengler Sanitär- und Heizungstechnik MünchenMontagezeiten für Sanitär- und Heizungsinstallation Die grosse Bedeutung einer gründlichen Kalkulation zeigt sich in konjunkturell schwierigen Zeiten. Der wachsende Wettbewerbsdruck und die daraus resultierenden Angebotspreise machen Detailwissen gerade in diesem Bereich unentbehrlich. Für jeden Fachmann, der mit Kalkulation und Arbeitszeitplanung zu tun hat, sind die beiden Kataloge ein entscheidender Wettbewerbsvorteil. Untergliedert in die beiden Gewerke Sanitär und Heizung geben die Richtlinien praxiserprobte Zeiten auf Basis von Einzelminuten wider. Die angegebenen Arbeitszeiten (Einzelminuten) sind jeweils für eine nach dem Berufsbild qualifizierte Person gerechnet. Im Bereich sanitäre Installation geben die Herausgeber kalkulierte Minutenzeiten für zwölf zentrale Montagebereiche vor. Zu diesen zählen unter anderem der Innenkanal, die Be- und Entwässerung, Brech-, Stemm- und Fräsarbeiten.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Was sind die verschiedenen Methoden, um in verschiedenen Bereichen wie Heizung, Lüftung, Klimaanlage und Sanitärtechnik effektiv zu entlüften?
In der Heizungstechnik kann die Entlüftung durch das Öffnen der Entlüftungsventile an den Heizkörpern erfolgen, um Luft aus dem System zu entfernen. In der Lüftungstechnik kann die Entlüftung durch regelmäßige Reinigung und Wartung der Lüftungsanlagen erfolgen, um Ablagerungen und Verunreinigungen zu entfernen. In der Klimaanlagentechnik kann die Entlüftung durch den Einsatz von Filtern erfolgen, um Schmutz und Staub aus der Luft zu entfernen und die Effizienz der Anlage zu verbessern. In der Sanitärtechnik kann die Entlüftung durch den Einbau von Belüftungsventilen in Abwassersystemen erfolgen, um Gerüche und Gase auszuleiten und die Hy **
-
Welche Heizung bei Heizkörper?
Welche Heizung bei Heizkörper? Möchten Sie wissen, welche Art von Heizung am besten für den Betrieb von Heizkörpern geeignet ist? In der Regel werden Heizkörper mit einer Zentralheizung betrieben, die entweder mit Gas, Öl oder Strom betrieben wird. Es gibt auch alternative Heizungssysteme wie Wärmepumpen oder Infrarotheizungen, die ebenfalls mit Heizkörpern kombiniert werden können. Letztendlich hängt die Wahl der Heizung von verschiedenen Faktoren wie Kosten, Effizienz und persönlichen Vorlieben ab. Möchten Sie weitere Informationen zu spezifischen Heizungsoptionen für Heizkörper erhalten? **
Ähnliche Suchbegriffe für Malicious
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bildwörterbuch Sanitär, Heizung, KlimaBildwörterbuch Sanitär, Heizung, Klima , Das Bildwörterbuch richtet sich an Lernende in der Berufsvorbereitung, Berufsgrundbildung, Berufsausbildung sowie an Teilnehmende in Meister- und Technikerschulen und an Fachkräfte in der Berufspraxis der Sanitär-, Heizungs- und Klimatechnik. Es unterstützt den Aufbau eines umfassenden beruflichen Fachwortschatzes und erleichtert die fachliche Kommunikation im Arbeitsalltag. Über 1800 Fachbegriffe werden anhand von Abbildungen anschaulich dargestellt und in Deutsch, Englisch, Arabisch sowie Persisch in den Varianten Dari und Farsi vermittelt. Wo in einer Fremdsprache kein direktes Äquivalent existiert, wird der Begriff erklärend beschrieben. Teilweise werden zusätzlich umgangssprachliche Bezeichnungen aufgeführt, um die Verständigung mit Kundinnen und Kunden zu erleichtern. Die Inhalte sind fachsystematisch in mehrere Kapitel gegliedert und orientieren sich an der Struktur des Berufsfeldes. Detailreiche Fotos und Grafiken unterstützen das Verständnis von Funktionsweisen und Einsatzbereichen von Werkzeugen, Materialien und Anlagen. Ein mehrsprachiges Stichwortverzeichnis ermöglicht das schnelle Nachschlagen und macht das Werk zu einem praxisnahen Lern- und Nachschlagewerk. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Erscheinungsjahr: 20180119, Produktform: Kartoniert, Seitenzahl/Blattzahl: 400, Abbildungen: Abbildungen, Keyword: Berufsschule; Lehrbuch; Metalltechnik, Fachschema: Berufsausbildung~Duales System (Ausbildung)~Lehre (Berufsausbildung)~Bildwörterbuch~Wörterbuch / Bildwörterbuch~Deutschland~Heizungstechnik / Berufsbezogenes Schulbuch~Sanitärtechnik / Berufsbezogenes Schulbuch, Fachkategorie: Bauhandwerk~Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Region: Österreich~Deutschland~Schweiz, Bildungszweck: für die Berufsbildung~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Klimatechnik, Lichttechnik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Handwerk + Technik GmbH, Verlag: Handwerk + Technik GmbH, Verlag: Verlag Handwerk und Technik, Länge: 167, Breite: 139, Höhe: 27, Gewicht: 527, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 227851128,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmid, Christoph: Heizung/Lüftung/ElektrizitätHeizung/Lüftung/Elektrizität , Der Band vermittelt in leicht verständlicher Weise eine Übersicht über die Energietechnik im Gebäude: Heizung, Lüftung und Elektrizität. Er behandelt das gesamte Spektrum der Wärmeerzeugungssysteme, von den Feuerungen bis zur Solaranlage, die Verfahren der Wärmeverteilung und -abgabe sowie der Lüftungs-, Kälte- und Klimatechnik. Die energetisch immer bedeutsamere Warmwasserversorgung wird untersucht. Der Einsatz der elektrischen Energie, der Lichttechnik und der Gebäudeautomation wird ebenfalls erörtert. Neben den technischen Installationen werden die zugrunde liegenden physikalisch-chemischen Vorgänge besprochen. Es kommen die Faktoren zur Sprache, die zur Behaglichkeit beitragen und den Energieverbrauch beeinflussen. Die Autoren geben Hinweise zur Wahl eines gebäude- und benutzerangepassten Gebäudetechniksystems sowie zu dessen Dimensionierung. Der Inhalt macht die Vorgänge verständlich, die in Anlagen im Normal- und im Störfall ablaufen. So liefert er die Grundlagen für ein kritisches Beurteilen von Anlagekonzepten in technischer, betrieblicher und ökologischer Hinsicht. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 6. Auflage 2020, Erscheinungsjahr: 20200820, Produktform: Kartoniert, Titel der Reihe: Bau und Energie##, Autoren: Schmid, Christoph~Baumgartner, Thomas~Bucher, Christof~Nipkow, Jürg~Vogt, Christian~Willers, Jobst, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage 2020, Seitenzahl/Blattzahl: 205, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: Behaglichkeit; Elektroinstallation; Energie; Fotovoltaik; Gebäudeautomation; Gebäudetechnik; Haustechnik; Klimatechnik; Kältetechnik; Lichttechnik; Lüftungssysteme; Nachhaltigkeit; Sanitärtechnik; Solaranlagen; Warmwasserversorgung; Wärmeabgabe; Wärmeerzeugung; Wärmeverteilung, Fachschema: Energietechnik~Energieversorgung~Gebäudetechnik~Klimatechnik - Klimatisierung, Fachkategorie: Energieerzeugung und -verteilung, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 200, Höhe: 16, Gewicht: 711, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Heizung für Heizkörper?
Welche Heizung für Heizkörper? Möchtest du wissen, welche Art von Heizung am besten für Heizkörper geeignet ist? Es gibt verschiedene Optionen wie Gasheizungen, Ölheizungen, elektrische Heizungen oder auch Wärmepumpen. Die Wahl hängt von verschiedenen Faktoren ab, wie zum Beispiel der Größe des Raums, den individuellen Vorlieben und dem Budget. Hast du bereits eine bestimmte Heizungsart im Sinn oder benötigst du noch weitere Informationen, um eine Entscheidung zu treffen? **
-
Sind Heizungsrohre und Heizkörper schlechte oder gute Wärmeleiter?
Heizungsrohre und Heizkörper sind gute Wärmeleiter. Sie bestehen oft aus Metall, das eine hohe Wärmeleitfähigkeit aufweist. Dadurch können sie die Wärme effizient von der Heizquelle aufnehmen und im Raum verteilen. **
-
Was sind die gängigen Materialien und Methoden für die Rohrinstallation in den Bereichen Sanitär, Heizung, Lüftung und Industrie?
Die gängigen Materialien für die Rohrinstallation in den Bereichen Sanitär, Heizung, Lüftung und Industrie sind Kunststoff, Kupfer, Edelstahl und verzinkter Stahl. Diese Materialien werden je nach Anforderungen an die Installation und den örtlichen Gegebenheiten ausgewählt. Die gängigen Methoden für die Rohrinstallation umfassen das Löten, Schweißen, Pressen und Verbinden mit Fittings. Diese Methoden werden entsprechend der Materialien und der Anforderungen an die Installation angewendet. Im Sanitärbereich werden häufig Kunststoffrohre wie PVC, PP oder PE verwendet, während im Heizungsbereich Kupfer- oder Edelstahlrohre üblich sind. In der Industrie kommen oft verzinkte Stahlrohre zum Einsatz, die durch Schweißen oder Pressen **
-
Wie werden Kupferrohre in der Sanitär- und Heizungstechnik verwendet?
Kupferrohre werden in der Sanitär- und Heizungstechnik für die Trinkwasser- und Heizungsinstallation eingesetzt. Sie sind aufgrund ihrer Korrosionsbeständigkeit, Langlebigkeit und Flexibilität beliebt. Die Rohre werden für die Verbindung von Armaturen, Heizkörpern, Boiler und anderen Komponenten verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.